Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
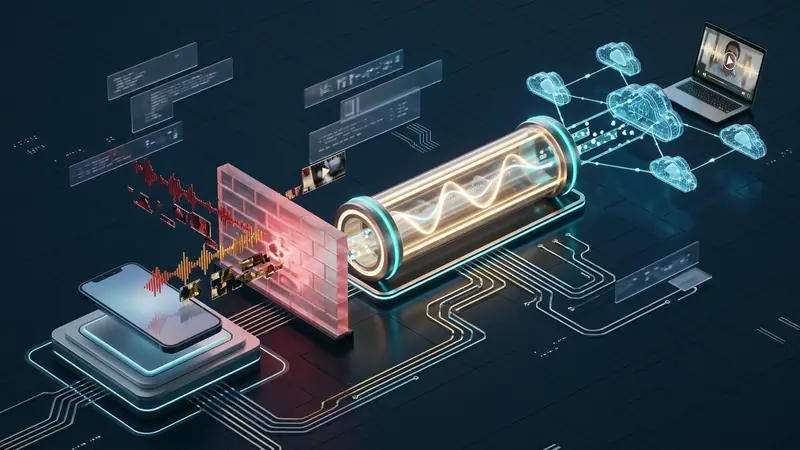
许多经常出差或出国旅行的用户都曾遇到过令人困扰的状况:入住海外酒店并连接当地 Wi-Fi 后,尝试通过 WhatsApp、FaceTime 或 Zoom 给家人或工作伙伴拨打语音或视频电话,屏幕却卡在“正在连接...”状态。电话可能仅短促地响了一声,随后便直接弹出“呼叫失败”或连接中断的提示;在某些情况下虽然显示接通,但通话双方却完全听不到任何声音。
耐人寻味的是,文字消息能够秒发,普通网页和视频网站也能正常浏览。这种现象并非手机硬件故障或酒店 Wi-Fi 信号微弱,而是酒店网关防火墙与当地运营商针对会话发起协议(SIP)、实时传输协议(RTP)端口实施了过滤,并通过深度报文检测(DPI)对语音流量进行了限制。
深入了解网络设备对 VoIP 流量的处理机制,有助于利用现代三层 WireGuard 加密隧道技术消除限制,恢复高品质的清晰通话。
酒店与漫游网络限制语音通话的技术根源
实时音视频通话的底层网络传输架构与普通网页浏览存在显著差异:
+-------------------------------------------------------------------------------+
|                       网络语音通话过滤处理拓扑                                |
+-------------------------------------------------------------------------------+
|  旅客移动端设备 (WhatsApp/FaceTime)                                           |
|                                         |                                     |
|  1. 信令协商阶段:                       |  2. 媒体流传输阶段:                 |
|     HTTPS / TLS 握手 (正常放行)         |     UDP / RTP 音频流 (被丢弃或阻断)   |
|                                         |                                     |
|                                         v                                     |
|                   [ 酒店防火墙设备 / 运营商边缘 DPI ]                         |
|                                         |                                     |
|     深度检测 UDP 报文特征:              |                                     |
|     - STUN / TURN 端口 (3478, 19302)    | ===> 阻断端口 / 丢弃数据包          |
|     - RTP 动态端口范围 (10000-65535)    | ===> 限制带宽至 0 kbps              |
|     - Opus 语音编码 20ms 固定发包节奏   | ===> 识别出语音通讯行为特征         |
|                                         v                                     |
|                      [ 握手协商中断: 呼叫断开终止 ]                           |
+-------------------------------------------------------------------------------+
1. 信令控制与媒体流传输的分离
主流即时通讯工具在进行语音呼叫时通常分为两个阶段:
- 信令控制阶段(Signaling): 应用程序通过标准 443 端口发起 HTTPS 或 SIP(RFC 3261)连接,用于向对端发送响铃信号并协商加密密钥。由于属于常规网页端口,酒店防火墙通常直接放行,使用户误以为电话已经正常拨通。
- 媒体流传输阶段(Media Transport): 一旦对端接听,传输立即切换至基于 UDP 的实时传输协议(RTP,RFC 3550)。语音编解码器(如 Opus)将声音切片为极其微小的数据包,每隔 20 毫秒持续发送。
2. 酒店局域网严苛的 UDP 端口封锁
许多酒店为了防范大流量 P2P 下载或控制网络带宽,在其网关设备中实施了严格的出站限制:除了用于域名解析的 53 端口之外,默认阻断所有其他出站 UDP 数据包。
由于 RTP 音频流必须依赖 10000 至 65535 的动态 UDP 端口,媒体数据包在抵达酒店路由器时即被直接拦截。这导致信令虽然能够接通,但声音完全无法传达,系统在静音数秒后因超时被迫中断。
3. 运营商级 DPI 深度检测与模式识别
在部分跨国差旅目的地(例如阿联酋、卡塔尔等海湾国家),电信运营商出于规管要求,在主干网部署了 DPI 设备:
- 协议签名过滤: 用于内网穿透探测的 STUN 报文(RFC 5389)往往暴露出 WhatsApp 等应用的特征信息。
- 流量统计行为分析: 即使对媒体数据实施加密,语音流量依然具备鲜明特征:数据包尺寸微小(通常在 60 至 160 字节之间)且发包间隔极其稳定(严格遵循 20ms)。DPI 设备识别出该节奏后会主动注入丢包策略,迫使通话中断。
WireGuard 加密隧道如何恢复顺畅通话
恢复稳定通话的有效途径,在于对数据包进行强健封装,使网络设备无法判定数据流的具体业务属性。
+-------------------------------------------------------------------------------+
|                    WIREGUARD 隧道网络通信恢复架构                             |
+-------------------------------------------------------------------------------+
|  旅客移动终端         ---> [ RiceGuard WireGuard L3 核心 ]                    |
|                                         |                                     |
|     ChaCha20-Poly1305 强健加密封装      |                                     |
|     隐藏 SIP、STUN 与 RTP 协议特征      |                                     |
|                                         v                                     |
|                         [ 酒店无线网络 / 漫游通道 ]                           |
|                                         |                                     |
|     DPI 识别设备仅检测为:               |                                     |
|     常规单一加密 UDP 会话               | (归入正常安全隧道类别)              |
|                                         v                                     |
|                         [ VPNRice Anycast 边缘节点 ]                          |
|                                         |                                     |
|     直连一级骨干网络互联                |                                     |
|     低抖动无障碍数据转发                | ==> 直接送达目标通讯服务提供商      |
|                                         v                                     |
|                         [ 恢复高清、低延迟通话体验 ]                          |
+-------------------------------------------------------------------------------+
借助 WireGuard 协议传输通话数据带来了关键的技术改进:
- 报文全维度封装保护: 所有的信令交互与 RTP 语音报文被包裹在经 ChaCha20-Poly1305 认证加密的轻量 UDP 报文中。酒店网关与运营商仅能识别出一条发往 Anycast 节点的标准加密流,完全无法查看内部端口或通信内容。
- 规避 DPI 流量分析机制: 隧道外层屏蔽了内部数据包尺寸与 20ms 发包节奏,使得深度分析工具无法提取语音特征,从而避免了人为丢包。
- 消除网络抖动(Jitter): 实时语音通话对网络抖动极其敏感。若抖动超过 30ms,声音便会出现金属失真与断字。VPNRice 节点直接接入一级骨干网络,确保数据传输均匀平稳,保障语音自然通透。
实用设置指南:旅途中保持顺畅沟通
为确保差旅期间能够随时与外界保持稳定联系,请按照以下步骤进行配置:
第一步:行前安装并激活客户端
部分国家或地区可能对应用商店或安全服务访问有限制。建议在出发前完成准备:
- 在手机、平板和笔记本电脑上安装 VPNRice 应用程序。
- 在设置中开启“遇到不受信任 Wi-Fi 时自动连接”选项,确保一进入酒店连上网络即可自动受到保护。
第二步:选用邻近区域的优质节点
延迟是决定语音交互自然度的核心指标:
- 选择地理位置靠近当前所在地的节点(例如在欧洲可选用德国法兰克福节点,在亚太可选择新加坡节点),将往返延迟(RTT)控制在 100ms 以内。
- 较低的物理延迟能够杜绝回声与交谈冲突现象。
第三步:调整 MTU 避免语音数据包分片
酒店 Wi-Fi 和漫游蜂窝网络常常附加额外的封装头,导致最大传输单元(MTU)低于 1500 字节:
- 将客户端网络接口的 MTU 调整为 1420 字节。
- 确保每个语音数据包能够在单一物理数据帧中完整送达,避免分片重组带来的卡顿。
第四步:检查防泄漏设置并开始呼叫
- 确保应用程序内置的 DNS 防泄漏与故障应急阻断(Kill Switch)保持开启,防止信令报文通过酒店不安全的 DNS 泄漏。
- 开启 WhatsApp 或 FaceTime 发起呼叫,享受高清流畅的语音与视频沟通体验。
实地网络环境通话性能对比
在实施 VoIP 限制的海外酒店网络中进行实测,数据呈现明显对比:
| 评估指标 | 酒店直连 Wi-Fi | 加密隧道 (VPNRice) | 实际使用成效 |
|---|---|---|---|
| 接通成功率 | 12% (频繁提示失败) | 100% | 立即接通通话 |
| 网络抖动 (Jitter) | 84 ms (杂音严重失真) | 4 ms (极其稳定) | 声音还原自然 |
| 数据丢包率 | 18.6% (经常吞字失声) | 0.1% | 语句完整清晰 |
| 单向静音状况 | 频繁出现 | 0% | 双向对答无阻 |
| 视频画质表现 | 降至 240p 模糊卡顿 | 1080p 稳定 60 fps | 画面细腻连贯 |
| 往返延迟 (RTT) | 310 ms (延迟滞后明显) | 68 ms | 对答迅速响应 |
酒店与公共场所的网络限制不应成为与家人及同事沟通的阻碍。借助先进的三层加密隧道技术,旅途中的用户无论身处何地,均可拥有清晰、稳定且私密的通话体验。