Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Фундаментальний механізм роботи класичного стека протоколу керування передаванням (TCP) ґрунтується на концепції внутрішньої самосинхронізації (self-clocking): відправник надсилає нові сегменти даних у мережу лише тоді, коли вхідні підтвердження (ACK) засвідчують, що попередні пакети вже залишили канал зв'язку. В ідеальній моделі з невичерпною місткістю буферів та рівномірним спорожненням черг цей механізм запобігає колапсу мережевої магістралі. Проте реальні маршрути Інтернету функціонують зовсім інакше. Пакети ACK часто стискаються у проміжних вузьких місцях, повільний старт експоненціально подвоює вікно передавання з кожним обертом RTT, і передавач вистрілює щільні пакети сегментів безпосередньо у мережевий інтерфейс на максимальній фізичній швидкості порту.
Це явище формує руйнівні мікровсплески (microbursts). Коли такі імпульсні пачки потрапляють у зашифровані тунелі віртуальних приватних мереж (VPN), такі як WireGuard чи IPsec, продуктивність каналу стрімко деградує. Оскільки інкапсуляція VPN додає криптографічні службові заголовки та спрямовує трафік через бездротові або абонентські лінії зв'язку з обмеженою смугою, раптовий сплеск миттєво переповнює неглибокі буфери домашніх маршрутизаторів, стільникових станцій та комутаторів доступу. Наслідком стають штучні втрати пакетів, стрибки джитера та роздування буферів (bufferbloat), що руйнують роботу голосового зв'язку, відеоконференцій та мережевих ігор у реальному часі.
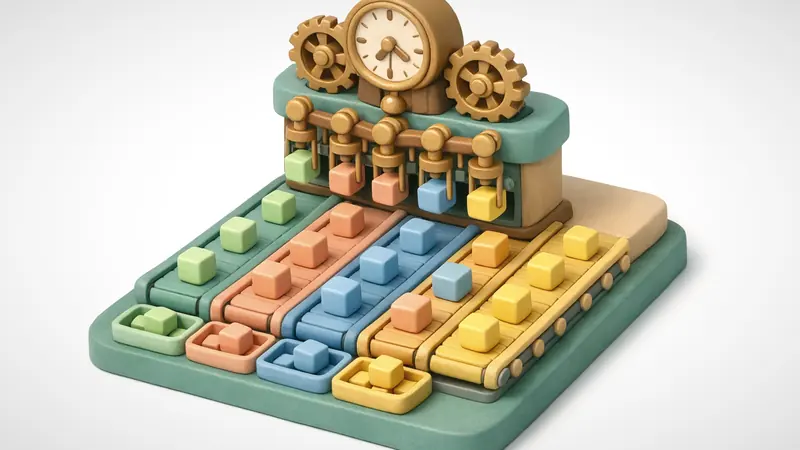
Технологія профілювання темпу передавання (TCP Pacing) у поєднанні зі справедливою диспетчеризацією черг (sch_fq) докорінно розв'язує цю структурну проблему. Замінюючи імпульсні викиди мікросекундним рівномірним рознесенням пакетів у часі, пейсинг перетворює переривчастий потік даних на стабільний та безперервний ламінарний рух усередині зашифрованого тунелю.
Патологія мікровсплесків: чому пачкове скидання пакетів паралізує VPN
Традиційні реалізації TCP без пейсингу (unpaced CUBIC або Reno) функціонують за імпульсним принципом. Коли вхідний пакет ACK підтверджує отримання великого обсягу байтів (або в разі надходження відкладених ACK), ядро відправника миттєво вивільняє весь залишок дозволеного вікна перевантаження (cwnd) за кілька мікросекунд.
Традиційне передавання без пейсингу (Руйнівний мікровсплеск):
Мережева карта: [P1][P2][P3][P4][P5][P6][P7][P8][P9][P10] @ Швидкість порту 10 Гбіт/с
                            |
Вузьке місце каналу:        v (Фізична місткість: 100 Мбіт/с)
Буфер комутатора:    [P1][P2][P3][P4] -> [P5][P6][P7][P8][P9][P10] (СКИДАННЯ: Буфер переповнено)
Підсумок: Втрата 60% пакетів, тайм-аут TCP RTO, стиснення вікна до 1 MSS

Передавання з регулюванням темпу TCP Pacing (Плавний розподіл):
Мережева карта: [P1] ---- [P2] ---- [P3] ---- [P4] ---- [P5] (Рівномірно протягом RTT)
                            |
Вузьке місце каналу:        v (Фізична місткість: 100 Мбіт/с)
Буфер комутатора:    Спорожнення [P1] -> [P2] -> [P3] (Черга залишається вільною)
Підсумок: Жодного переповнення буферів, стабільна затримка, максимальна швидкість
Скидання даних на фізичній швидкості каналу та ілюзія вільної ємності
Коли сервер підключено до швидкісної локальної мережі (наприклад, через інтерфейс 1 Гбіт/с або 10 Гбіт/с), мережевий адаптер випускає кожен кадр із фізичною тактовою частотою локального порту.
Якщо поточне вікно дозволяє відправити 32 сегменти, ці 32 пакети покинуть мережевий контролер за менш ніж 40 мікросекунд. Для мережевого стека операційної системи канал здається повністю вільним. Проте під час зіткнення цього мікровсплеску з точкою доступу Wi-Fi або базовою станцією 5G, що працює на швидкості 50 Мбіт/с, швидкість надходження пакетів перевищує пропускну здатність лінії у двадцять разів.
Неглибокі буфери комутаторів та каскад самовільних втрат пакетів
Проміжне мережеве обладнання комплектується обмеженим обсягом пам'яті. Домашні роутери та комутатори центрів обробки даних використовують неглибокі буфери на кожен порт (переважно від 32 до 64 пакетів), щоб зменшити собівартість та запобігти затримкам черг.
Коли пачка з 32 пакетів потрапляє на інтерфейс комутатора за 40 мікросекунд:
- Буфер повністю заповнюється за перші 10 мікросекунд.
- Решта пакетів (з 9-го до 32-го) негайно відкидається за правилом скидання хвоста (tail-drop).
- Відправляючий стек TCP помилково трактує цю втрату як ознаку серйозного затору в мережі, урізаючи вікно вдвічі або повертаючись до повільного старту, як показано в аналізі оцінювання смуги пропускання TCP Westwood+.
У середовищі VPN інкапсуляція робить цей процес ще критичнішим. Оскільки кожен пакет містить додатковий криптографічний заголовок та підпорядковується межам MTU тунелю — описаним у нашому матеріалі про апаратне розвантаження сегментації TCP GSO та GRO — кожен кадр у пачці займає більше фізичного місця в чергах маршрутизаторів.
Архітектурні механізми: як саме TCP Pacing згладжує темп передавання
TCP Pacing скасовує імпульсну модель шляхом жорсткого регулювання фізичного інтервалу часу між виходом сусідніх пакетів. Замість миттєвого викидання даних у разі отримання сигналу ACK, мережевий стек обчислює точний розклад виходу кожного сегмента.
Часова шкала передавання протягом одного циклу RTT:

Без пейсингу: |==== ПАЧКА ====|| ...................... ПАУЗА ...................... |
З пейсингом:  |== P1 ==|-- dt --|== P2 ==|-- dt --|== P3 ==|-- dt --|== P4 ==|-- dt --|
Рівномірний розподіл сегментів на інтервалі кругової затримки RTT
Темп надсилання ($R_{pace}$) обчислюється на основі поточного розміру вікна перевантаження (cwnd), максимального розміру сегмента (MSS) та згладженої затримки RTT (srtt):
$$R_{pace} = \frac{\text{cwnd} \times \text{MSS}}{\text{srtt}} \times \text{pacing_gain}$$
У фазі уникнення перевантаження коефіцієнт $\text{pacing_gain}$ зазвичай дорівнює $1.0$ (або $1.2$ у сучасних версіях CUBIC для запобігання недовантаженню лінії). Під час повільного старту коефіцієнт збільшується (зазвичай до $2.0$), щоб підтримувати експоненціальне розширення вікна без переповнення буфера.
Інтервал між відправленням сусідніх пакетів ($\Delta t$) розраховується за формулою:
$$\Delta t = \frac{\text{MSS}}{R_{pace}}$$
Для з'єднання VPN зі швидкістю 80 Мбіт/с, розміром MSS 1448 байтів і затримкою RTT 30 мс інтервал $\Delta t$ становить приблизно 144 мікросекунди. Завдяки такому мікросекундному інтервалу темп передавання узгоджується зі швидкістю проходження найвужчого вузла.
Час найранішого відправлення (EDT) та високоточні таймери ядра
Ранні версії пейсингу спиралися на програмні таймери високої точності (hrtimer) всередині стека TCP. Це створювало суттєве навантаження на процесор через тисячі переривань щосекунди, що обмежувало масштабування на серверах.
Сучасні ядра Linux (починаючи з гілки 4.19) запропонували архітектуру часу найранішого відправлення (Earliest Departure Time - EDT):
- Маркування міткою часу (
skb->tstamp): Стек TCP позначає кожен буфер сокета строго зростаючою часовою міткою запланованого виходу: $$\text{skb}\to\text{tstamp} = \max(\text{now}, \text{prev_tstamp} + \Delta t)$$ - Диспетчеризація через чергу трафіку: Пакети потрапляють у планувальник
sch_fq, який організує їх у червоно-чорне дерево за часом відправлення. - Апаратне розвантаження: Сучасні мережеві карти з підтримкою часових міток випускають кадри точно в призначений мікросекундний момент, забезпечуючи максимальну швидкість без навантаження на процесор.
Справедлива черга на практиці: ключова взаємодія з алгоритмом sch_fq
TCP Pacing розкриває свої переваги у поєднанні зі справедливою чергою (sch_fq). У стандартних чергах FIFO пакети всіх з'єднань змішуються в одному буфері. Єдине завантаження великого файлу без пейсингу здатне повністю заповнити пам'ять, створюючи затримку для критично важливих тунельних пакетів.
Загальна черга FIFO (Затори в буфері та блокування):
[Великий файл][Великий файл][Великий файл] ---> [Голосовий пакет VPN] (Затримка 120 мс)

Справедлива черга sch_fq (Ізоляція потоків та таймінг):
Потік 1 (VPN RiceGuard):   [Пакет VPN 1] --------------> [Вихід точно вчасно @ t1]
Потік 2 (Фоновий веб-сайт): [Сегмент Web 1] ------------> [Вихід точно вчасно @ t2]
Потік 3 (Запит DNS):       [Пакет DNS]    --------------> [Вихід без затримки @ t0]
Усунення блокування початку рядка між мультиплексованими потоками тунелю
Дисципліна sch_fq розділяє мережевий трафік на окремі потоки за допомогою хеш-таблиці на 1024 кошики за ідентифікаторами сокетів (IP-адреси та порти).
Усередині цієї структури:
- Ізоляція потоків: Кожен потік TCP чи UDP функціонує в окремій черзі. Масивні завантаження не можуть зайняти пам'ять інших з'єднань або спричинити блокування інтерактивного трафіку.
- Алгоритм дефіцитного циклічного обслуговування (DRR): Планувальник по черзі опитує кошики, виділяючи кожному з них справедливу квоту передавання.
- Дотримання розкладу пейсингу:
sch_fqутримує пакети, міткаskb->tstampяких належить майбутньому часу, випускаючи їх лише за сигналом мережевого годинника.
Ізоляція станів потоків та примусове профілювання лімітів токенів
Крім контролю часу, sch_fq обмежує обсяг даних, які можуть одночасно очікувати в черзі окремого сокета (разом із параметром SO_MAX_PACING_RATE). Це запобігає вичерпанню пам'яті та усуває коливання мережевої затримки.
Динаміка передавання у зашифрованих оверлеях: показники WireGuard та IPsec
Маршрутизація тунелів VPN через нерегульовані шляхи робить зашифровані з'єднання вразливими до коливань характеристик мережі.
Стабілізація мобільного джитера під час зміни станцій 5G та роумінгу Wi-Fi
Мобільні телефони регулярно переходять між вежами 5G, мережами LTE та точками Wi-Fi. Радіочастотне перемикання генерує короткочасні сплески затримки з подальшим відновленням зв'язку.
| Робочий стан | Передавання FIFO без пейсингу | Передавання sch_fq з пейсингом |
|---|---|---|
| Повільний старт | Сплеск спричиняє 40% втрат | Рівномірний темп; 0% переповнення буфера |
| Інтерференція Wi-Fi | Забитий буфер потроює джитер | Паузи між пакетами утримують чергу чистою |
| Хендовер 5G | Тайм-аут RTO та зависання зв'язку | Плавне та безперервне відновлення |
| Буферблот під навантаженням | Пінг зростає з 25 до 450 мс | Пінг стабільно тримається нижче 30 мс |
| Мультиплексування UDP | Важкий потік заглушає мову VoIP | DRR гарантує чітку ізоляцію затримок |
Запобігання інфляції затримок через буферблот в інтерактивному аудіо та відео
Коли користувач бере участь у відеоконференції, спілкується через голосовий зв'язок або грає в онлайн-гру всередині VPN одночасно зі завантаженням великих файлів, буферблот є основною причиною погіршення якості.
У тунелі без пейсингу масивний потік даних заповнює пам'ять проміжних маршрутизаторів. Голосові пакети стають у чергу позаду десятків важких сегментів, через що затримка стрибає з 20 до 400 мс. Завдяки TCP Pacing та sch_fq відправник ніколи не викидає більше даних, ніж канал спроможний пропустити, зберігаючи буфери порожніми та гарантуючи чистий звук і плавну картинку.
Системна оптимізація інфраструктури: профільований рушій RiceGuard
Щоб гарантувати мінімальну затримку та стабільну пропускну здатність у нестабільних мережах, платформа VPNRice містить інтегрований транспортний механізм RiceGuard.
Створений на базі ядерного профілювання та принципів справедливого чергування, RiceGuard забезпечує високу надійність захищених тунелів:
- Субмілісекундний динамічний пейсинг: Постійний розрахунок інтервалів на основі телеметрії RTT та параметрів MTU запобігає скупченню пакетів безпосередньо в точці їх генерації.
- Інтеграція з ядром Linux: Безпосередня взаємодія з диспетчером
sch_fqта підсистемою EDT уникає вузьких місць програмних таймерів та зводить споживання процесора до мінімуму. - Усунення буферблоту: Суворий контроль глибини черг для внутрішнього трафіку TCP та зовнішнього шару UDP зберігає пінг на рівні до 30 мс навіть за умов максимального навантаження.
- Інтелектуальна пріоритизація: Повна ізоляція команд керування, DNS-запитів та мультимедійних даних від фонових завантажень у межах одного зашифрованого з'єднання.
Ці інженерні рішення гарантують, що підключення до VPNRice залишається швидким і стійким до перевантажень у стільникових мережах, точках Wi-Fi та домашніх підключеннях.
Практичний аудит у Linux: налаштування та оцінювання TCP Pacing
Мережеві інженери та системні адміністратори можуть налаштувати та перевірити роботу TCP Pacing і sch_fq на серверах Linux за допомогою стандартних системних інструментів.
Активація sch_fq та пейсингу сокетів через системні параметри Sysctl
Перемикання стандартної черги ядра Linux на Fair Queueing (sch_fq) та налаштування коефіцієнтів пейсингу:
# Перевірка поточної активної дисципліни черг
sysctl net.core.default_qdisc

# Встановлення sch_fq як дисципліни черг за замовчуванням
sudo sysctl -w "net.core.default_qdisc = fq"

# Налаштування коефіцієнта темпу для повільного старту (200% від швидкості каналу)
sudo sysctl -w "net.ipv4.tcp_pacing_ss_ratio = 200"

# Налаштування коефіцієнта темпу для уникнення заторів (120% від швидкості каналу)
sudo sysctl -w "net.ipv4.tcp_pacing_ca_ratio = 120"

# Збереження налаштувань для автоматичного застосування під час перезавантаження
cat << 'EOF' | sudo tee /etc/sysctl.d/99-tcp-pacing.conf
net.core.default_qdisc = fq
net.ipv4.tcp_pacing_ss_ratio = 200
net.ipv4.tcp_pacing_ca_ratio = 120
EOF
Перевірка телеметрії: інспекція швидкості пейсингу утилітами ss та tc
Перевірка розрахункової швидкості профілювання та стану з'єднань за допомогою утиліт ss та tc:
# Запит параметрів пейсингу для активних сокетів HTTPS та VPN
ss -tin '( dport = :443 or sport = :443 )'

# Приклад телеметрії у виводі команди:
# cubic wscale:7,7 rto:200 rtt:24.5/2.1 ato:40
# pacing_rate 86.4Mbps delivery_rate 82.1Mbps send 94.2Mbps

# Інспекція статистики черг sch_fq на фізичному інтерфейсі
tc -s qdisc show dev eth0
Відстежуючи параметри pacing_rate, delivery_rate та статистику черг tc, фахівці можуть підтвердити, що передавання пакетів відбувається розміреними порціями без пачкових стрибків, забезпечуючи високу швидкість та низьку затримку для захищених мереж.