Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
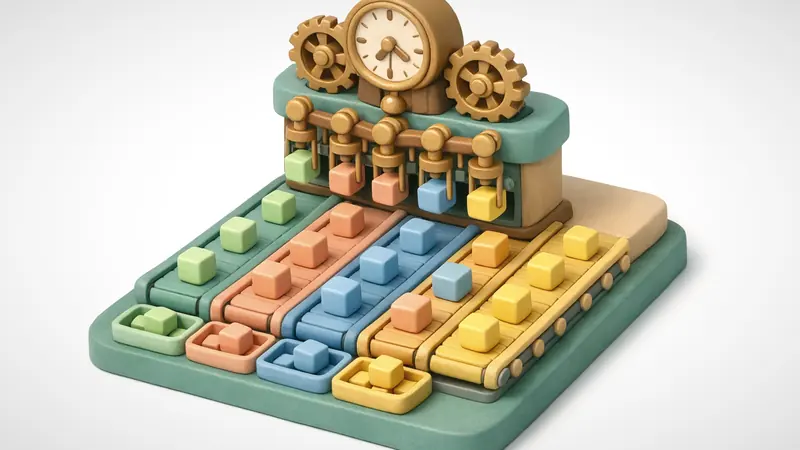
Фундаментальный принцип работы классического стека протокола управления передачей (TCP) основан на концепции внутренней самосинхронизации (self-clocking): отправитель отправляет новые сегменты данных в сеть только тогда, когда входящие подтверждения (ACK) удостоверяют, что ранее переданные пакеты покинули канал. В идеальной модели с глубокими буферами и равномерным опустошением очередей данный механизм предотвращает коллапс сетевой магистрали. Однако реальные сетевые маршруты функционируют совершенно иначе. Пакеты ACK сжимаются в промежуточных узких местах, медленный старт удваивает окно передачи с каждым оборотом RTT, и передатчик выбрасывает плотные пачки сегментов прямо на сетевой интерфейс с предельной физической скоростью порта.
Это явление порождает разрушительные микровсплески (microbursts). Когда подобные импульсные всплески попадают в зашифрованные туннели виртуальных частных сетей (VPN), такие как WireGuard или IPsec, производительность соединения резко падает. Поскольку инкапсуляция VPN накладывает служебные заголовки и направляет поток через нестабильные радиоканалы или абонентские линии с ограниченной полосой, внезапный импульс мгновенно переполняет мелкие буферы домашних маршрутизаторов, сотовых вышек и пограничных коммутаторов. Следствием становятся искусственные потери пакетов, скачки джиттера и раздувание буферов (bufferbloat), нарушающие работу голосовой связи, конференций и онлайн-игр в реальном времени.
Технология профилирования темпа передачи (TCP Pacing) в сочетании со справедливой диспетчеризацией очередей (sch_fq) устраняет эту архитектурную проблему. Заменяя мгновенные пачечные выбросы равномерным распределением интервалов между пакетами с микросекундной точностью, пейсинг превращает прерывистый поток данных в плавное и непрерывное ламинарное течение внутри зашифрованного канала.
Патология микровсплесков: почему пачечный сброс пакетов парализует VPN
Традиционные реализации TCP, работающие без пейсинга (unpaced CUBIC или Reno), отправляют данные импульсными порциями. Когда входящий пакет ACK подтверждает получение крупного диапазона байтов (или при поступлении отложенных ACK), передающее ядро моментально отправляет весь остаток разрешенного окна перегрузки (cwnd) за считанные микросекунды.
Традиционная передача без пейсинга (Разрушительный микровсплеск):
Сетевая карта: [P1][P2][P3][P4][P5][P6][P7][P8][P9][P10] @ Линейная скорость 10 Гбит/с
                            |
Узкое место канала:         v (Физическая емкость: 100 Мбит/с)
Буфер коммутатора:   [P1][P2][P3][P4] -> [P5][P6][P7][P8][P9][P10] (СБРОШЕНЫ: Буфер переполнен)
Итог: Потеря 60% пакетов, тайм-аут TCP RTO, схлопывание окна до 1 MSS

Передача с профилированием темпа TCP Pacing (Плавное распределение):
Сетевая карта: [P1] ---- [P2] ---- [P3] ---- [P4] ---- [P5] (Равномерно в течение RTT)
                            |
Узкое место канала:         v (Физическая емкость: 100 Мбит/с)
Буфер коммутатора:   Опустошение [P1] -> [P2] -> [P3] (Очередь остается пустой)
Итог: Нулевое переполнение буферов, стабильная задержка, максимальная скорость
Сброс данных на физической скорости линии и иллюзия свободной емкости
Когда сервер или рабочая станция подключена к скоростной локальной сети (например, через контроллер Ethernet 1 Гбит/с или 10 Гбит/с), оборудование передает каждый кадр с тактовой частотой физического порта.
Если текущее окно разрешает передачу 32 сегментов, эти 32 пакета покинут сетевую карту в течение 40 микросекунд. Для сетевого стека локальной операционной системы канал кажется полностью свободным. Однако при встрече этого микровсплеска с точкой доступа Wi-Fi или сотовой станцией 5G, работающей на скорости 50 Мбит/с, скорость поступления пакетов превышает пропускную способность канала в двадцать раз.
Мелкие буферы коммутаторов и каскад самопроизвольных потерь пакетов
Промежуточное сетевое оборудование комплектуется ограниченным объемом буферной памяти. Недорогие потребительские роутеры и стоечные коммутаторы центров обработки данных используют мелкие буферы на порт (часто от 32 до 64 пакетов), чтобы снизить себестоимость и предотвратить чрезмерное раздувание очередей.
Когда пачка из 32 пакетов обрушивается на порт за 40 микросекунд:
- Буфер коммутатора заполняется за первые 10 микросекунд.
- Все последующие пакеты (с 9 по 32) немедленно отбрасываются по правилу сброса хвоста (tail-drop).
- Отправляющий стек TCP воспринимает это как свидетельство физического затора на магистрали, вдвое урезая окно передачи или откатываясь к медленному старту, как подробно описано в анализе оценки полосы пропускания TCP Westwood+.
В зашифрованной среде VPN инкапсуляция усугубляет проблему. Поскольку каждый пакет несет дополнительный заголовок безопасности, криптографические поля и подчиняется ограничениям MTU туннеля — разобранным в руководстве по аппаратной разгрузке TCP GSO и GRO — каждый кадр в пачке занимает больше физической памяти в очередях маршрутизаторов.
Архитектурные механизмы: как TCP Pacing сглаживает ритм передачи
TCP Pacing ликвидирует импульсный характер передачи путем строгого контроля физического временного интервала между отправлениями соседних пакетов. Вместо выгрузки данных сразу при получении ACK, стек формирует точный график отправки каждого сегмента.
Временная шкала передачи в течение одного оборота RTT:

Без пейсинга: |==== ПАЧКА ====|| ...................... ПРОСТОЙ ...................... |
С пейсингом:  |== P1 ==|-- dt --|== P2 ==|-- dt --|== P3 ==|-- dt --|== P4 ==|-- dt --|
Равномерное распределение сегментов на интервале круговой задержки RTT
Темп отправки ($R_{pace}$) рассчитывается на основе размера окна перегрузки (cwnd), максимального размера сегмента (MSS) и сглаженного времени круговой задержки (srtt):
$$R_{pace} = \frac{\text{cwnd} \times \text{MSS}}{\text{srtt}} \times \text{pacing_gain}$$
В стабильной фазе предотвращения перегрузки коэффициент $\text{pacing_gain}$ обычно равен $1.0$ (или $1.2$ в современных версиях CUBIC для предотвращения недоиспользования канала). В фазе медленного старта коэффициент увеличивается (как правило, до $2.0$), чтобы успевать за экспоненциальным ростом окна без риска переполнения буфера.
Интервал между отправкой двух соседних пакетов ($\Delta t$) выражается формулой:
$$\Delta t = \frac{\text{MSS}}{R_{pace}}$$
Для соединения VPN со скоростью 80 Мбит/с, размером MSS 1448 байт и задержкой RTT 30 мс интервал $\Delta t$ составляет около 144 микросекунд. Выдерживая эту паузу, сетевой стек согласовывает поток пакетов со скоростью продвижения трафика через самое узкое звено.
Время раннего отправления (EDT) и высокоточные таймеры ядра
Ранние версии пейсинга опирались на программные таймеры высокого разрешения (hrtimer) внутри стека TCP. Такой подход вызывал высокую нагрузку на центральный процессор из-за тысяч прерываний в секунду, что ограничивало применение пейсинга на высоконагруженных серверах.
Современные ядра Linux (начиная с ветки 4.19) решили эту задачу внедрением модели времени раннего отправления (Earliest Departure Time - EDT):
- Маркировка меткой времени (
skb->tstamp): Стек TCP помечает каждый буфер сокета строгим монотонно растущим временем будущего отправления: $$\text{skb}\to\text{tstamp} = \max(\text{now}, \text{prev_tstamp} + \Delta t)$$ - Очередь управления трафиком: Пакеты направляются в дисциплину
sch_fq, которая организует их в красно-черное дерево, отсортированное по метке времени отправления. - Аппаратная разгрузка: Сетевые адаптеры с поддержкой временных меток сбрасывают кадры на линию ровно в назначенный микросекундный момент, обеспечивая максимальную скорость без заметных затрат процессорного времени.
Справедливая очередь на практике: синергия пейсинга с алгоритмом sch_fq
TCP Pacing раскрывает свой потенциал в сочетании с алгоритмом справедливой очереди (sch_fq). В традиционных очередях FIFO пакеты всех соединений перемешиваются в одном общем буфере. Единственная агрессивная загрузка файла без пейсинга способна забить всю очередь, создавая задержки для чувствительных к задержке туннельных пакетов.
Общая очередь FIFO (Заторы буфера и взаимные блокировки):
[Объемный файл][Объемный файл][Объемный файл] ---> [Голосовой пакет VPN] (Задержка 120 мс)

Справедливая очередь sch_fq (Изоляция потоков и тайминг):
Поток 1 (VPN RiceGuard):   [Пакет VPN 1] --------------> [Отправлен вовремя @ t1]
Поток 2 (Фоновый веб-сайт): [Сегмент Web 1] ------------> [Отправлен вовремя @ t2]
Поток 3 (Запрос DNS):      [Пакет DNS]    --------------> [Отправлен без задержки @ t0]
Устранение блокировки начала строки между потоками внутри туннеля
Дисциплина sch_fq разделяет сетевой трафик на независимые потоки при помощи хеш-таблицы на 1024 корзины по идентификаторам сокетов (IP-адреса и порты отправителя и получателя).
Внутри этой архитектуры:
- Изоляция потоков: Каждый поток TCP или UDP функционирует в отдельной очереди. Тяжелые загрузки не могут занять весь буфер или заблокировать интерактивный трафик.
- Алгоритм дефицитного циклического обслуживания (DRR): Планировщик поочередно опрашивает корзины, выделяя каждому потоку справедливую квоту байтов.
- Принудительное соблюдение интервалов:
sch_fqзадерживает пакеты, меткаskb->tstampкоторых относится к будущему моменту, выпуская их строго по сетевым часам.
Изоляция состояний потоков и принудительное профилирование токенов
Кроме контроля времени, sch_fq строго ограничивает объем данных, одновременно находящихся в очереди одного сокета (в связке с параметром SO_MAX_PACING_RATE). Это исключает исчерпание памяти и устраняет колебания задержки.
Динамика передачи в зашифрованных оверлеях: показатели WireGuard и IPsec
Эксплуатация туннелей VPN через каналы без пейсинга делает зашифрованные соединения уязвимыми к резким колебаниям сетевой среды.
Стабилизация мобильного джиттера при смене вышек 5G и роуминге Wi-Fi
Мобильные устройства регулярно переключаются между базовыми станциями 5G, сетями LTE и точками Wi-Fi. Радиочастотное переключение создает кратковременные всплески задержек с последующим восстановлением связи.
| Условия работы | Передача FIFO без пейсинга | Передача sch_fq с пейсингом |
|---|---|---|
| Медленный старт | Всплеск вызывает 40% потерь | Плавный темп; 0% переполнения буфера |
| Интерференция Wi-Fi | Забитый буфер утраивает джиттер | Паузы между пакетами удерживают очередь пустой |
| Хендовер 5G | Тайм-аут RTO и замирание связи | Непрерывное и стабильное восстановление |
| Буферблоат под нагрузкой | Пинг возрастает с 25 до 450 мс | Пинг стабильно удерживается ниже 30 мс |
| Мультиплексирование UDP | Тяжелый поток глушит речь VoIP | DRR гарантирует строгую изоляцию задержек |
Предотвращение задержек буферблота в интерактивном голосовом и видеопотоке
Когда пользователь проводит видеоконференцию, использует голосовую связь VoIP или играет в сетевую игру внутри VPN параллельно со скачиванием обновлений, буферблоат становится главной причиной падения качества.
В туннеле без пейсинга массивный поток данных заполняет буферы промежуточных маршрутизаторов до предела. Голосовые пакеты встают в очередь позади десятков тяжелых сегментов, из-за чего пинг подскакивает с 20 до 400 мс. При использовании TCP Pacing и sch_fq передатчик ни в какой момент времени не выбрасывает больше пакетов, чем канал способен пропустить, сохраняя буферы пустыми и обеспечивая четкую голосовую связь и плавную картинку.
Системная оптимизация инфраструктуры: профилированный движок RiceGuard
Чтобы обеспечить минимальную задержку и стабильную пропускную способность в нестабильных сетях, платформа VPNRice оснащена транспортным механизмом RiceGuard.
Построенный на базе ядерного профилирования и справедливого распределения очередей, RiceGuard обеспечивает высокую надежность зашифрованных туннелей:
- Субмиллисекундный динамический пейсинг: Непрерывный расчет интервалов на основе телеметрии RTT и параметров MTU пути устраняет скучивание пакетов непосредственно в точке их генерации.
- Интеграция с ядром Linux: Прямое взаимодействие с планировщиком
sch_fqи подсистемой EDT исключает задержки таймеров пользовательского пространства и минимизирует загрузку процессора. - Устранение эффекта раздувания буферов: Строгое ограничение глубины очередей как для внутреннего трафика TCP, так и для внешней инкапсуляции UDP сохраняет пинг на уровне до 30 мс даже при пиковой загрузке канала.
- Интеллектуальная приоритезация: Надежная изоляция управляющих команд, DNS-запросов и мультимедийных пакетов от фонового трафика в рамках единого зашифрованного соединения.
Эти решения гарантируют, что подключение к VPNRice сохраняет высокую скорость отклика и устойчивость к перегрузкам в сотовых сетях, общественных точках Wi-Fi и проводных подключениях.
Практический аудит в Linux: настройка и профилирование TCP Pacing
Сетевые инженеры и системные администраторы могут настроить и протестировать работу TCP Pacing и sch_fq на серверах и шлюзах Linux с помощью штатных утилит.
Активация sch_fq и пейсинга сокетов через системные параметры Sysctl
Переключение системной дисциплины очередей по умолчанию на Fair Queueing (sch_fq) и настройка параметров темпа:
# Проверка текущей активной дисциплины очередей
sysctl net.core.default_qdisc

# Назначение sch_fq дисциплиной очереди по умолчанию
sudo sysctl -w "net.core.default_qdisc = fq"

# Настройка коэффициента темпа в фазе медленного старта (200% от скорости)
sudo sysctl -w "net.ipv4.tcp_pacing_ss_ratio = 200"

# Настройка коэффициента темпа в фазе предотвращения заторов (120% от скорости)
sudo sysctl -w "net.ipv4.tcp_pacing_ca_ratio = 120"

# Сохранение параметров для автоматического применения при перезагрузке
cat << 'EOF' | sudo tee /etc/sysctl.d/99-tcp-pacing.conf
net.core.default_qdisc = fq
net.ipv4.tcp_pacing_ss_ratio = 200
net.ipv4.tcp_pacing_ca_ratio = 120
EOF
Проверка телеметрии: инспекция скорости пейсинга утилитами ss и tc
Проверка расчетной скорости профилирования и состояния сокетов с помощью утилит ss и tc:
# Запрос параметров пейсинга для активных сокетов HTTPS и VPN
ss -tin '( dport = :443 or sport = :443 )'

# Пример параметров в выводе команды:
# cubic wscale:7,7 rto:200 rtt:24.5/2.1 ato:40
# pacing_rate 86.4Mbps delivery_rate 82.1Mbps send 94.2Mbps

# Инспекция статистики очередей sch_fq на физическом интерфейсе
tc -s qdisc show dev eth0
Анализируя показатели pacing_rate, delivery_rate и статистику очередей tc, специалисты могут убедиться, что пакеты отправляются размеренными порциями без резких пачечных всплесков, создавая стабильный фундамент для защищенных сетевых туннелей.