Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
ایستگاههای کاری متحرک و گوشیهای هوشمند در طول فعالیت روزمره با نوسانات پیوسته در اتصال شبکه مواجه هستند. سیستمهای عامل رابطهای بیسیم را برای حفظ انرژی باتری به حالت خواب عمیق میبرند، دکلهای مخابراتی ارتباط را میان ایستگاههای پایه جابهجا میکنند و کاربران لپتاپهای خود را در فاصله میان جلسات کاری میبندند. در تمام این موقعیتها، تونلهای فعال IPsec با قطع هماهنگی دادهها یا فروپاشی کامل پیوند مواجه میشوند.
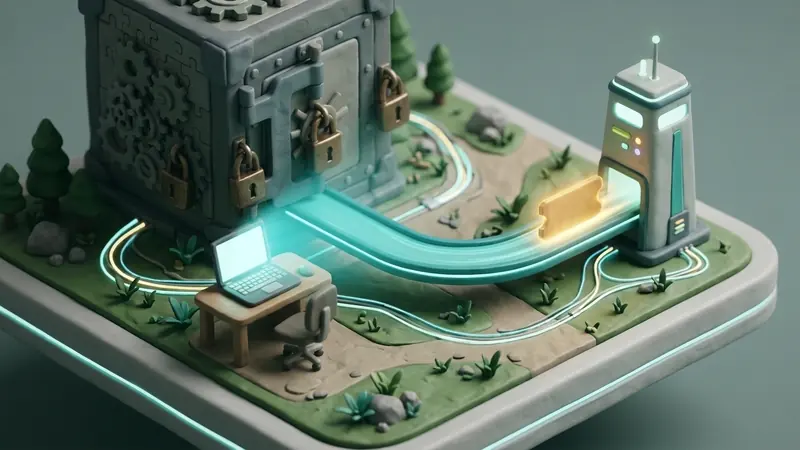
هنگامی که یک دستگاه هوشمند از حالت خواب خارج شده و در پی بازسازی ارتباط امن برمیآید، پروتکل سنتی IKEv2 کاربر را وادار به اجرای یک مذاکره رمزنگاری کامل در چندین رفت و برگشت رفتاری میکند. استاندارد RFC 5723 با معرفی سازوکار بازیابی نشست IKEv2 (Session Resumption)، امکانی فراهم میآورد تا درگاههای ارتباطی بلیتهای رمزنگاریشده غیرشفافی به کلاینتها اعطا نمایند. با ارائه این بلیت معتبر، دستگاه همراه قادر خواهد بود تنها در یک رفت و برگشت شبکه (۱-RTT) بدون نیاز به محاسبات سنگین ریاضی نامتقارن، تونل رمزگذاریشده را مجدداً برقرار سازد.
معضل اتصال مجدد در دستگاههای همراه: رمزنگاری نامتقارن و تاخیر شبکه
برپایی ارتباط اولیه در پروتکل IKEv2 بر پایه توانرسانی پیمانهای (MODP) یا محاسبات منحنی بیضوی دیفی-هلمن (ECDH) همراه با ارزیابی گواهی دیجیتال یا تراکنشهای پروتکل EAP استوار است. با وجود پایداری امنیتی، تکرار مداوم این چرخه بار پردازشی بالایی را به بار میآورد.
چرا دستتکانی کامل سنتی در IKEv2 کارایی کلاینتهای متحرک را کاهش میدهد
مذاکره معمولی در پروتکل IKEv2 مستلزم تبادل حداقل دو جفت پیام متوالی است:
کلاینت (آغازگر) درگاه (پاسخدهنده)
│ │
├─── IKE_SA_INIT: SAi1, KEi, Ni ─────────────────────►│ (رفت و برگشت اول: محاسبات DH)
│◄── IKE_SA_INIT: SAr1, KEr, Nr ──────────────────────┤
│ │
├─── IKE_AUTH: IDi, CERT, AUTH, SAi2, TSi, TSr ──────►│ (رفت و برگشت دوم: احراز هویت)
│◄── IKE_AUTH: IDr, CERT, AUTH, SAr2, TSi, TSr ───────┤
در شبکههای تلفن همراه با تاخیر ذاتی بالا (مانند مهاجرت بین آنتنهای نسل چهارم و پنجم با تاخیر ۸۰ تا ۱۲۰ میلیثانیه)، طی کردن دو رفت و برگشت متوالی وقفهای ملموس پیش از انتقال نخستین بسته داده نرمافزار ایجاد میکند. در صورت بهرهگیری از سرورهای RADIUS یا سازوکارهای EAP-TLS، تعداد این مراحل بیشتر میشود. افزون بر این، انجام پیوسته محاسبات جبری پیچیده بر روی تراشههای کممصرف موبایل سبب تخلیه شتابان شارژ باتری میگردد.
انباشت شدید وضعیت حافظه درگاه در محیطهای متراکم تلفن همراه
در سمت درگاههای متمرکز، نگهداری زمینه نشستها در حافظه موقت رم برای صدها هزار دستگاه با اتصالهای منقطع، سبب اتلاف جدی منابع میشود:
[۱۰۰ هزار دستگاه تلفن همراه در حالت آمادهباش]
│
├───► اشغال رم: زمینههای ارتباطی، کلیدها، پنجرههای توالی
│
└───► کمبود حافظه درگاه و انسداد توسعه افقی خوشهها
چنانچه خوشههای درگاه راهاندازی مجدد شوند یا ترافیک بازتوزیع گردد، هجوم همزمان هزاران کلاینت برای اجرای دستتکانی کامل، پردازندههای کمکی شتاببخش رمزنگاری را با بحران مواجه میسازد.
معماری بازیابی نشست بر اساس استاندارد RFC 5723
استاندارد RFC 5723 رویکرد بلیتهای امنیتی بدون وضعیت (Stateless) را که پیشتر در TLS Session Resumption (RFC 5077) آزموده شده بود، وارد ساختار پروتکل IPsec مینماید. این معماری وظیفه نگهداری وضعیت نشست را از حافظه درگاه جدا کرده و همه مشخصات امنیتی لازم را درون یک بلیت رمزنگاریشده ذخیرهشده بر روی دستگاه کلاینت قرار میدهد.
درخواست و صدور بلیتهای رمزنگاریشده نشست
در جریان دستتکانی اولیه، کلاینت با گنجاندن بار داده اعلامی TICKET_SUPPORTED در پیام IKE_AUTH تمایل خود را برای بهرهگیری از بازیابی نشست اعلام میکند:
کلاینت درگاه
│ │
├─── IKE_AUTH (همراه با بار TICKET_SUPPORTED) ───►│
│ │ (ایجاد رابطه IKE_SA)
│◄── IKE_AUTH (پاسخ تایید TICKET_SUPPORTED) ──────┤ (پذیرش قابلیت بلیت)
│ │
│◄── INFORMATIONAL (N(TICKET_OPAQUE, داده بلیت)) ─┤ (ارسال بلیت رمزنگاریشده)
├─── INFORMATIONAL (تاییدیه خالی) ───────────────►│
مشخصات کلیدی بار داده:
- نوع پیام اعلان:
TICKET_SUPPORTED(مقدار: ۱۶۴۰۳). - شناسه پروتکل: صفر (وابسته به کل ساختار IKE SA).
- اندازه SPI: صفر.
پس از تایید هویت، درگاه بلیت مهرومومشده را در قالب یک پیام امن INFORMATIONAL ارسال میدارد. کلاینت این قطعه داده دودویی را در حافظه امن دستگاه همراه با شناسه درگاه ذخیره میکند.
قالب بلیت و ساختار سلسلهمراتبی اشتقاق کلیدها
محتوای درونی بلیت برای کلاینت غیرقابل مشاهده است. تنها درگاه صادرکننده (یا خوشهای از درگاهها با کلید اشتراکی رمزنگاری بلیت - TEK) امکان رمزگشایی و اعتبارسنجی آن را دارد:
+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
! مدت اعتبار بلیت (۴ بایت) !
+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
! شناسه کلید امنیتی TEK (۴ بایت) !
+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
! بردار مقداردهی اولیه (IV) !
+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
! دادههای رمزنگاریشده نشست (AES-GCM / ChaCha20) !
! - کلید اصلی نشست (SK_d) !
! - هویتهای احرازشده (IDi, IDr) !
! - مشخصههای مسیر ترافیک (TSi, TSr) !
! - سقف زمان اعتبار و شمارنده اتصال مجدد !
+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
! برچسب اصالت داده / کد MAC !
+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+
به دلیل بهکارگیری رمزنگاری تاییدشده (AEAD)، هرگونه دستکاری احتمالی توسط نفوذگران به شکست در رمزگشایی انجامیده و سیستم به گونهای خودکار به فرایند دستتکانی کامل بازمیگردد.
تبادل پیام پروتکل اتصال مجدد در ۱-RTT
هنگامی که کلاینت قطعی پیوند را شناسایی میکند یا دستگاه از حالت خواب بیدار میشود، تبادل بهینهشده IKE_SESSION_RESUME را به جریان میاندازد.
آغاز تبادل IKE_SESSION_RESUME همراه با بار داده بلیت
کلاینت بدون ارسال پیام سنگین IKE_SA_INIT، مستقیماً پیامی با نام IKE_SESSION_RESUME شامل یک مقدار تصادفی تازه و بلیت ذخیرهشده مخابره میکند:
کلاینت                                           درگاه
  │                                                 │
  ├─── HDR, Ni, N(TICKET_OPAQUE) ──────────────────►│ (اتصال مجدد در ۱-RTT)
  │                                                 │ (رمزگشایی بلیت با کلید TEK)
  │                                                 │ (اشتقاق کلیدهای جدید)
  │◄── HDR, Nr, [N(TICKET_OPAQUE)] ─────────────────┤
اجزای ساختار پیام:
۱. سرایند (HDR): پرچم نشاندهنده تبادل نوع IKE_SESSION_RESUME.
۲. عدد تصادفی آغازگر (Ni): رشته تصادفی تازه با طول ۳۲ بایت.
۳. بار داده بلیت (Ticket Payload): دادههای رمزنگاریشده پیشین.
درگاه بلیت را با کلید داخلی TEK رمزگشایی کرده، تاریخ انقضا را بررسی مینماید، مقدار کلید ریشه SK_d را بازخوانی کرده و آن را با مقادیر Ni و Nr برای ساخت کلیدهای نوین ترکیب میکند.
بازیابی وضعیت رمزنگاری و تازهسازی کلید Child SA
کلیدهای تازه از طریق تابع شبهتصادفی استاندارد پروتکل IKEv2 محاسبه میگردند:
{SK_d, SK_ai, SK_ar, SK_ei, SK_er, SK_pi, SK_pr} =
    prf+(SK_d_old, Ni | Nr)
با تزریق بینظمی مقادیر تصادفی جدید به درون تابع اشتقاق، استاندارد RFC 5723 اطمینان حاصل میکند که هر نشست احیاشده دارای کلیدهای رمزگذاری (SK_e) و کلیدهای اصالتسنجی (SK_a) اختصاصی باشد. بیدرنگ پس از این تکمرحله رفت و برگشت، کلاینت و سرور کانالهای Child SA را برپا ساخته و ترافیک برنامهها مجدداً جریان مییابد.
ملاحظات امنیتی و مدیریت چرخه حیات بلیتها
استفاده از بلیتهای بدون وضعیت مستلزم اعمال سیاستهای سختگیرانه برای حفظ محرمانگی پیشرو و پیشگیری از حملات تکرار پیام است.
ملاحظات امنیت پیشرو و مقابله با حملات تکرار
از آنجا که نشستهای بازیابیشده از کلید ریشه ذخیرهشده SK_d مشتق میشوند، دستیابی مهاجمان به کلید رمزنگاری بلیت (TEK) ممکن است خطر رمزگشایی ترافیکهای بازسازیشده را در پی داشته باشد.
شبکههای سازمانی تدابیر سهگانه زیر را اعمال میکنند: ۱. چرخش دورهای کلید TEK: درگاهها کلیدهای TEK را هر ۱۲ تا ۲۴ ساعت نوسازی میکنند و یک دوره همپوشانی کوتاه برای تمدید روان بلیتهای فعال اختصاص میدهند. ۲. مهار تکرار بلیت: هر بلیت شناسه ترتیبی ویژهای دارد. درگاهها با ثبت خلاصه بلیتهای ارائهشده در حافظه موقت، ارسال مجدد آن را در بازه اعتبار رد میکنند. ۳. سقف دقیق طول عمر بلیت: بلیتها مدت اعتبار کوتاهی (معمولاً ۲ تا ۸ ساعت) دارند و با پایان آن، کلاینت ناچار به اجرای دستتکانی کامل دیفی-هلمن خواهد بود.
پیادهسازی سازمانی: حافظه پنهان بدون وضعیت نشستها در RiceGuard
موتور کلاینت RiceGuard پروتکل RFC 5723 را با ساختار مدیریت ارتباطات همراه خود یکپارچه ساخته است:
| شاخص ارزیابی | دستتکانی کلاسیک IKEv2 | بازیابی نشست در RiceGuard RFC 5723 |
|---|---|---|
| تاخیر برقراری اتصال | ۲ تا ۴ رفت و برگشت (۲۵۰–۵۰۰ میلیثانیه) | ۱ رفت و برگشت (<۶۰ میلیثانیه) |
| فشار پردازشی درگاه | بسیار زیاد (توانرسانی پیمانهای) | بسیار ناچیز (رمزگشایی متقارن AEAD) |
| مصرف شارژ باتری | قابل توجه (محاسبات ریاضی سنگین) | ناچیز (توابع درهمسازی سریع) |
| انعطافپذیری خوشه | شکننده (وابستگی به رم یک سرور) | بدون وضعیت (مبتنی بر حوضچه کلید TEK) |
سیستم RiceGuard بلیتهای نشست را درون محفظههای سختافزاری امن دستگاههای همراه ذخیره نموده و به تجهیزات اجازه میدهد تا در جابهجایی میان سلولهای مخابراتی ارتباط را بیدرنگ برقرار سازند.
راستیآزمایی و ممیزی تشخیصی: بررسی بستههای بازیابی نشست
کارشناسان شبکه میتوانند رخدادهای مرتبط با استاندارد RFC 5723 را به کمک ابزارهای شنود بسته و گزارشهای سامانه strongSwan ارزیابی نمایند.
ثبت بستههای ارتباطی بر روی درگاههای UDP شماره ۵۰۰ و ۴۵۰۰:
# ضبط ترافیک بازسازی نشست پروتکل IKEv2
sudo tcpdump -nvvv -i any "udp port 500 or udp port 4500" -w /tmp/ikev2_resumption.pcap
پایش بارهای داده مشخص با فیلترهای برنامه Wireshark:
# فیلتر پیام پشتیبانی از بلیت نشست
isakmp.notify.type == 16403
# فیلتر پیام حامل بلیت رمزنگاریشده
isakmp.notify.type == 16404
بررسی روند بازیابی در گزارشهای نرمافزار strongSwan:
# مشاهده فهرست نشستها و رویدادهای بلیت
sudo swanctl --list-sas
sudo journalctl -u strongswan -e | grep -E "(session resumption|ticket|TICKET)"
نمونه گزارش تایید اتصال مجدد موفق در ۱-RTT:
charon: 07[IKE] received IKE_SESSION_RESUME request with valid ticket
charon: 07[IKE] decrypted session ticket successfully, restoring identity 'user@vpnrice.com'
charon: 07[IKE] derived fresh session keys using Ni/Nr entropy
charon: 08[IKE] IKE_SA resumed successfully in 38ms
charon: 08[IKE] Child SA installed, active application routes restored
استاندارد RFC 5723 به شبکههای مدرن VPN این قابلیت را میبخشد تا امنیت رمزنگاری پیشرفته را با سرعت شگفتانگیز در اتصال دوباره کاربران ترکیب نمایند.