
 Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
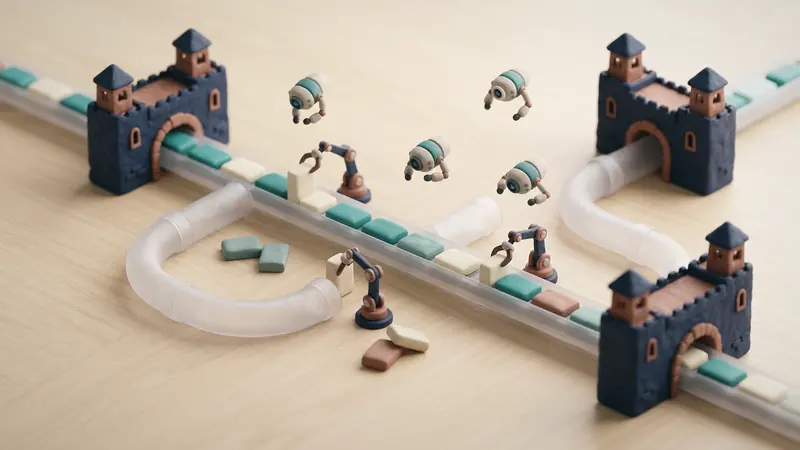
تهديد المراقبة السلبية: تسريب القنوات الجانبية في الأنفاق المشفرة
يوفر التشفير الحديث ضمانات رياضية قوية ضد التنصت المباشر على البيانات الصريحة. تضمن خوارزميات التشفير المعتمد مع البيانات المرتبطة (AEAD) — مثل AES-GCM و ChaCha20-Poly1305 — عدم قدرة الأطراف الخارجية غير المصرح لها على تعديل أو فك تشفير حزم الشبكة المحمية. ومع ذلك، فإن تأمين محتويات حمولة النفق التراكبي لا يلغي ثغرات القنوات الجانبية المتأصلة في بنية الاتصالات القائمة على تبديل الحزم.
Passive Traffic Analysis Side-Channel:
Transmitted Flow -> [Encrypted Tunnel] -> Eavesdropper Observes:
  Packet 1:  64 bytes @ t = 0.00s  --> (SSH keystroke fingerprint)
  Packet 2: 1420 bytes @ t = 0.02s  --> (Bulk data transfer burst)
  Packet 3: 256 bytes @ t = 0.15s  --> (DNS over HTTPS query)
* Payload is encrypted, but length and timing reveal operational metadata.
بصمات أحجام الحزم وتحديد هوية التطبيقات
حتى عندما يقوم نفق IPsec أو WireGuard بتشفير كل بايت منقول، يظل الطول الخارجي للحزمة مرئياً لكل موجه شبكة وسيط على طول مسار العبور. تنتج العديد من التطبيقات الموزعة بصمات مميزة لأحجام الحزم.
على سبيل المثال، تولد ضغطات المفاتيح التفاعلية داخل جلسات الطرفية المشفرة إطارات قصيرة ذات أبعاد متناسقة، بينما تنشئ برمجيات الصوت عبر بروتوكول الإنترنت (VoIP) اندفاعات حزم متوقعة تتوافق مع فترات التوقف في الكلام وضغط إطارات الصوت. كما تسرب تدفقات الفيديو ذات معدل البت المتغير (VBR) حدود الإطارات ومستويات تعقيد المشاهد من خلال تذبذب أبعاد الحزم. ومن خلال تجميع أطوال الحزم عبر نوافذ مراقبة قصيرة، يمكن للمهاجم السلبي تحديد وجهات تصفح الويب بدقة أو تمييز تدفقات برمجيات المؤسسات باستخدام تقنيات البصمة الرقمية دون الحاجة إلى كسر المفاتيح المشفرة.
ثغرات توقيت الاندفاعات والفواصل الزمنية بين الحزم
بالإضافة إلى أبعاد الحزم، يسرب التوزيع الزمني للبيانات معلومات تشغيلية جوهرية. يعكس الفاصل الزمني بين وصول الحزم المتتالية (IAT) تحولات الحالة الداخلية داخل جلسات العميل والخادم المغلفة.
في التفاعلات الآلية بين الأنظمة، وعمليات مزامنة قواعد البيانات، واستدعاءات واجهات برمجة التطبيقات (API)، تنتج ترددات المعاملات إيقاعات زمنية محددة. وعندما تحاول مؤسسة حماية اتصالاتها الحساسة عبر شبكات عامة غير موثوقة، يقوم محللو حركة المرور بفحص هذه التسلسلات لاستنتاج نوبات عمل الموظفين، أو أوقات ذروة النشاط التشغيلي، أو المعاملات المالية المؤتمتة.
الأسس المعمارية لسرية تدفق حركة المرور في معيار RFC 4303
لمعالجة ثغرات تحليل حركة المرور، وضعت هيئة هندسة الإنترنت (IETF) معايير سرية تدفق حركة المرور (Traffic Flow Confidentiality - TFC) ضمن معيار RFC 4303 الخاص بحمولة الأمان المغلفة (ESP). وبدلاً من النظر إلى تأطير الحزم كمجرد وسيلة لنقل الحمولة، يحدد معيار RFC 4303 تدابير هيكلية لتمويه أبعاد الحزم وإخفاء الوجود الفعلي للتدفقات.
RFC 4303 ESP Packet Layout with TFC Padding:
+--------------------------------------------------------------+
| Security Parameters Index (SPI) (32 bits)                    |
+--------------------------------------------------------------+
| Sequence Number (32 bits / 64-bit Extended)                  |
+--------------------------------------------------------------+
| Payload Data (Encrypted inner IP packet)                    |
| ~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~ |
| Optional TFC Padding (Arbitrary length 0 to N bytes)        |
+--------------------------------------------------------------+
| Alignment Padding (0-255 bytes) | Pad Length | Next Header  |
+--------------------------------------------------------------+
| Integrity Authentication Tag (ICV)                           |
+--------------------------------------------------------------+
التمييز بين محاذاة ESP القياسية وحشو TFC التقديري
تضمنت تطبيقات ESP القياسية تاريخياً حشواً مخصصاً لمحاذاة التشفير الكتلي (مثل الوفاء بحدود الكتل البالغة 16 بايت في خوارزمية AES-CBC). كان هذا الحشو مقيداً بمدى ضيق (من 0 إلى 255 بايت) ويشار إليه عبر حقل Pad Length المكون من 8 بت والموجود في مقطورة ESP.
يقدم معيار RFC 4303 حشو TFC التقديري، والذي يتم وضعه داخل مساحة الحمولة المشفرة مباشرة بعد الحزمة الداخلية الحقيقية. وبخلاف حشو المحاذاة التقليدي، يقع حشو TFC بالكامل ضمن حدود البيانات المشفرة التي يحددها ترويسة IP الداخلية:
- تحدد ترويسة IP الداخلية بشكل صريح طولها الإجمالي
Total Length(في IPv4) أو طول الحمولةPayload Length(في IPv6). - تقوم بوابة الأمان المستقبلة بفك تشفير حمولة ESP بالكامل.
- تفحص البوابة ترويسة IP الداخلية، وتستخرج الحزمة الأصلية وفقاً لطولها المصرح به، وتتجاهل بصمت جميع بايتات الحشو الإضافية المتبقية بين نهاية الحزمة الداخلية ومقطورة ESP.
نظراً لأن حشو TFC يتم تشفيره جنباً إلى جنب مع البيانات الحقيقية، لا يمكن للمراقب الخارجي على مسار النقل معرفة نقطة انتهاء الحمولة الحقيقية وبداية حشو التمويه.
الحزم الوهمية: بنية البروتوكول 59 IPPROTO_NONE
إن إخفاء أحجام الحزم الفردية يحل جزءاً واحداً فقط من معضلة القنوات الجانبية؛ إذ لا يزال بإمكان المراقب قياس نشاط الجلسات من خلال فترات الخمول ومعدلات الاندفاع. ولحجب مؤشرات وجود حركة المرور، حدد معيار RFC 4303 آلية حقن الحزم الوهمية (Dummy Packets).
يخصص معيار RFC 4303 بروتوكول IP رقم 59 (IPPROTO_NONE) لتوليد هذه البيانات التمويهية:
Dummy Packet Structure (Next Header = 59):
+--------------------------------------------------------------+
| Outer IPv4 / IPv6 Header (Source = GW1, Dest = GW2)          |
+--------------------------------------------------------------+
| ESP Header (Valid SPI, Monotonic Sequence Number)            |
+--------------------------------------------------------------+
| Encrypted Synthetic Content (Random bytes or uniform padding)|
+--------------------------------------------------------------+
| ESP Trailer (Pad Length, Next Header = 59 [IPPROTO_NONE])    |
+--------------------------------------------------------------+
| Cryptographic AEAD Tag                                       |
+--------------------------------------------------------------+
عندما تفك بوابة الأمان تشفير حزمة ESP وتلاحظ أن الترويسة التالية هي Next Header = 59، يتعرف مكدس الشبكة المستقبل على الإطار باعتباره عنصراً تمويهياً مصرحاً به. تتحقق البوابة من صحة علامة التوثيق التشفيرية والرقم التسلسلي، وتحدث نوافذ مكافحة إعادة الإرسال، ثم تسقط الحزمة فوراً دون تمريرها إلى جداول التوجيه الداخلية أو توليد أخطاء تعذر الوصول ICMP.
استراتيجيات تمويه حركة المرور: المعدل الثابت مقابل التشكيل التكيفي
يتطلب تطبيق تقنية TFC في بيئات الإنتاج اختيار استراتيجية تشغيلية توازن بين حماية البيانات الوصفية والأعباء التشغيلية للنقل.
Traffic Shaping Methodologies:
1. Unprotected VBR : [###]   [#]     [#####]     [##]   (Leaks bursts)
2. Quantized Buckets: [####]  [####]  [######]    [####] (Reduces granularity)
3. Strict CBR Pipe : [#####][#####][#####][#####] (Zero temporal leakage)
أنفاق المعدل الثابت (CBR): أقصى درجات الأمان مقابل تكلفة النطاق الترددي
يمثل نموذج أنفاق معدل البت الثابت (Constant-Bit-Rate - CBR) التطبيق الأكثر صرامة لمعيار RFC 4303 TFC. وفق هذا النموذج، تنقل بوابة الأمان حزم البيانات المشفرة على فترات زمنية ثابتة وبأحجام متطابقة تماماً:
- عندما تولد تطبيقات المؤسسة حمولات حقيقية، يتم حشوها لتتطابق تماماً مع حجم وحدة النقل الثابتة.
- إذا انخفض معدل حركة المرور الفعلية عن سعة النفق المحددة، تحقن البوابة حزماً وهمية (
IPPROTO_NONE) لملء الفترات الزمنية الشاغرة.
بالنسبة للمراقب الخارجي، يظهر النفق المشفر نمط حركة مرور مسطحاً ومستمراً طوال ساعات التشغيل. ولا تستطيع أدوات تحليل حركة المرور التمييز بين تدفق بيانات مالية حساسة أو فترات خمول تام خلال عطلات نهاية الأسبوع. ورغم ذلك، تتطلب أنفاق CBR سعة نقل مخصصة تعادل ذروة النطاق الترددي المتوقع، مما يؤدي إلى استهلاك واسع للنطاق خلال الفترات الهادئة.
التشكيل الإحصائي للحاويات والتكميم المنتظم للحزم
لتجنب التكاليف المرتفعة لمسارات CBR الكاملة، تعتمد المؤسسات غالباً على تكميم حركة المرور الإحصائي. وبدلاً من فرض حجم موحد وحيد لجميع الحزم، يتم تقسيم أبعاد الحزم إلى حاويات متدرجة وفق مضاعفات قوى العدد اثنين (مثل 256 بايت، 512 بايت، 1024 بايت، و 1420 بايت).
عند وصول حزمة داخلية، يقوم مجدول الخروج بتقريب حجمها إلى أقرب حد حاوية أعلى عبر إضافة حشو TFC المناسب. وبالتوازي مع ذلك، تحقن البوابة دفعات عشوائية من الحزم الوهمية لتمويه البدايات الزمنية لتدفقات التطبيقات الحقيقية. يؤدي هذا النهج الهجين إلى إضعاف دقة مصنفات البصمة الرقمية للمواقع بنسبة تتجاوز 90% مع خفض استهلاك النطاق الترددي مقارنة بأنظمة CBR الصارمة.
تفاعل TFC مع اكتشاف الحد الأقصى لوحدة النقل (PMTU) والتجزئة
يعد الحفاظ على استقرار النفق عبر المسارات ذات سعات النقل المتفاوتة (MTU) أحد التحديات التشغيلية الأساسية عند تشغيل TFC وفق معيار RFC 4303.
TFC Framing Constraint:
Outer MTU: 1500 bytes
  - Outer IP Header (20/40 B)
  - ESP Header + IV (16-24 B)
  - Inner Packet + TFC Padding
  - ESP Trailer + ICV (18-32 B)
Total Outer Frame MUST NOT exceed Path MTU to prevent router fragmentation.
إذا قامت بوابة الخروج بحشو الحزمة ليتجاوز حجمها سعة مسار النقل المكتشفة (PMTU)، ستقوم الموجهات الوسيطة بتجزئة الحزمة الخارجية. وتكشف التجزئة عن نقاط ضعف هيكلية:
- تكشف الحزم المجزأة عن التوقيت الداخلي للإرسال واعتماديات إعادة التجميع.
- تسقط العديد من جدران الحماية للشبكات الوسيطة الحزم الخارجية المجزأة، مما يتسبب في انقطاعات متكررة في النفق.
لتفادي مخاطر التجزئة، تطبق بوابات الأمان معيار اكتشاف وحدة النقل لمسار طبقة الحزم (PLPMTUD وفق RFC 8899). تضع البوابة حداً أقصى صارماً لأبعاد الإطار الإجمالي لضمان بقاء بايتات الحمولة وحشو TFC والترويسات التشفيرية ضمن حدود وحدة النقل المكتشفة.
مفاضلات الأداء: زمن استجابة المعالجة والأعباء الإضافية للعبور
يترتب على تطبيق TFC مقايضات ملموسة عبر استهلاك موارد الأجهزة وكفاءة نقل الشبكة.
| المؤشر | نفق بدون حشو | نفق TFC المكمم | نفق TFC ذو المعدل الثابت (CBR) |
|---|---|---|---|
| حماية البيانات الوصفية | دنيا (الحمولة فقط) | عالية (تمويه الحاويات) | كاملة (ثبات زمني شامل) |
| أعباء النطاق الترددي الإضافية | خط الأساس (~2-5%) | معتدلة (~20-40%) | متغيرة (تصل إلى 200-500%) |
| العبء التشفيري | متناسب مع حركة المرور | زيادة طفيفة إلى معتدلة | تشغيل مستمر عند الذروة |
| مخاطر تذبذب العبور (Jitter) | منخفضة | منخفضة | يتم ضبطها بواسطة المجدول |
يساعد التسريع التشفيري للأجهزة (مثل تعليمات AES-NI ووحدات تفريغ ASIC المخصصة) في تقليص التكلفة الحسابية لتشفير بايتات الحشو والحزم الوهمية. ومع ذلك، يتعين على مهندسي الشبكات التأكد من عدم تعرض نوى معالجات البوابات للاختناق نتيجة عمليات نسخ الذاكرة المستمرة عند التعامل مع معدلات عالية من الحزم الوهمية.
تعزيز البنية التحتية للمؤسسات: تمويه نقل RiceGuard والتنظيم الديناميكي
في بنية النقل للمؤسسات المتقدمة، يمكن في بعض الأحيان الالتفاف على مخططات الحشو الثابتة بواسطة نماذج تعلم الآلة المتقدمة التي تحلل إنتروبيا التدفقات على المدى الطويل. توفر شبكة VPNRice تقنيات تعزيز RiceGuard لتوفير حماية تكيفية ضد تحليل القنوات الجانبية عبر الأنفاق العابرة للحدود.
تشمل المزايا المعمارية الرئيسية التي يوفرها نظام RiceGuard:
- التنظيم الديناميكي المتوافق مع الإنتروبيا: بدلاً من الاعتماد على فترات حقن وهمية ثابتة، يعدل RiceGuard وتيرة إرسال الحزم وفق نماذج توزيع بواسون غير الاحتمالية لإحباط التحليلات الإحصائية الزمنية.
- تكميم الحزم التكيفي: يحلل أنماط تدفق التطبيقات لحظياً، حيث يوسع حشو TFC أثناء المعاملات التفاعلية مع الحفاظ على أقصى سعة للنطاق الترددي أثناء عمليات النسخ الاحتياطي الضخمة.
- حقن الإشارات التمويهية المصغرة: يعتمد إشارات بروتوكولية دقيقة تمنع الأجهزة الوسيطة من استنتاج إنهاء الاتصالات أو جلسات إعادة التفاوض على المفاتيح.
التحقق والتدقيق على مستوى النواة: فحص عمليات TFC في Linux XFRM
يمكن لمديري الأنظمة تدقيق والتحقق من إعدادات IPsec TFC على خوادم Linux الإنتاجية باستخدام أداة ip-xfrm ومراقبة تشخيص المقابس البرمجية.
لفحص ما إذا كان اقتران الأمان النشط (SA) يدعم أو يفرض حشو TFC:
# Query active XFRM Security Associations for TFC configuration
ip xfrm state show
تعرض المخرجات خوارزميات التشفير النشطة وقيم SPI وحدود TFC المحددة:
src 198.51.100.1 dst 203.0.113.1
  proto esp spi 0x0a3b2c1d reqid 1 mode tunnel
  replay-window 64 flag esn
  aead rfc4106(gcm(aes)) 0x... 128
  anti-replay-esn
  tfcpad 1400
  sel src 0.0.0.0/0 dst 0.0.0.0/0
يحدد المعامل tfcpad الحد الأقصى للبايتات المستهدفة التي يقوم نظام Linux XFRM الفرعي بحشو إطارات ESP الصادرة إليها.
بالإضافة إلى ذلك، يمكن للمشرفين التأكد من التخلص السليم من الحزم الوهمية (IPPROTO_NONE) دون التسبب في أخطاء بالنظام من خلال مراقبة إحصاءات إسقاط الحزم في النواة:
# Monitor network interface drops and IPsec protocol processing metrics
netstat -s --udp
cat /proc/net/xfrm_stat
من خلال فصل أبعاد الحزم المرئية عن حمولات التطبيقات الداخلية وإلغاء بصمات الاندفاع الزمني عبر الحزم الوهمية، تضمن آلية سرية تدفق حركة المرور في معيار RFC 4303 احتفاظ الأنفاق المؤسسية بأعلى درجات سرية البيانات الوصفية عبر الشبكات العامة.
لإنشاء شبكات تراكبية متينة ومحمية ضد تحليلات القنوات الجانبية لمؤسستك عبر المسارات الدولية، تحميل VPNRice.


