Tiếng Việt
 English
 中文
 Español
 हिन्दी
 Français
 Português
 Русский
 Deutsch
 日本語
 한국어
 Italiano
 Bahasa Indonesia
 ไทย
 বাংলা
 ລາວ
 မြန်မာ
 العربية
 فارسی
 اردو
 Українська
 Română
 Azərbaycan
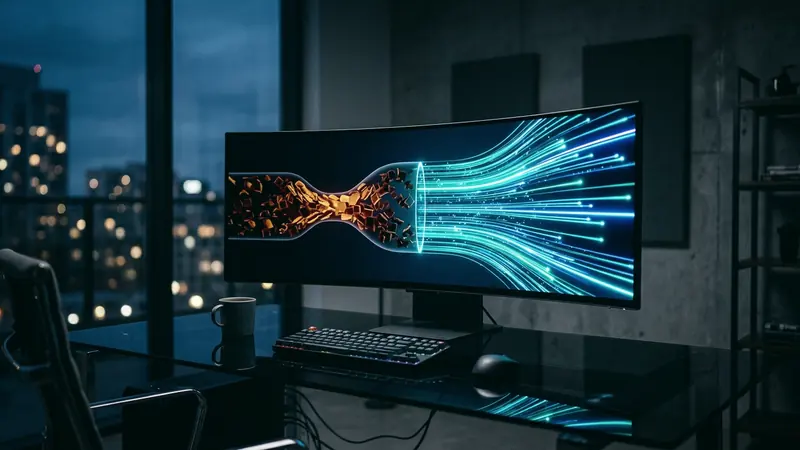
Інтернет-провайдери дедалі частіше впроваджують апаратні засоби управління трафіком для моніторингу, класифікації та обмеження пропускної здатності користувачів. Хоча оператори пояснюють це балансуванням навантаження у години пік, штучне уповільнення каналу погіршує якість потокового відео, спричиняє затримки в іграх та сповільнює зв'язок.
Технологія глибокого аналізу пакетів (Deep Packet Inspection — DPI) є ключовим інструментом такого регулювання. На відміну від звичайних маршрутизаторів, що аналізують лише IP-заголовки, системи DPI перевіряють корисне навантаження пакетів для визначення типу протоколу та адреси призначення.
Механізми ідентифікації мережевого трафіку через DPI
Звичайний домашній інтернет-трафік має чіткі параметри, що дозволяють системам класифікувати активність:
- Відкритий заголовок SNI: Під час стандартного встановлення зв'язку TLS доменне ім'я передається відкритим текстом до створення зашифрованого тунелю. Обладнання DPI зчитує поле SNI для точного визначення сервісу.
- Шаблони розмірів та пауз між пакетами: Відтворення потокового відео генерує специфічні сплески під час наповнення буфера. Статистичні алгоритми розпізнають ці патерни навіть за шифрування медіаданих.
- Стандартні порти та сигнатури протоколів: Типові мережеві порти дозволяють автоматично спрямовувати пакети до правил обмеження швидкості.
Коли трафік збігається з критеріями фільтрації, шейпер провайдера штучно знижує швидкість передачі за рахунок затримки підтверджень або відкидання пакетів.
Технічне порівняння: Звичайний трафік vs Захищений тунель
У таблиці наведено відмінності між відкритим підключенням та сучасними протоколами:
| Критерій оцінки | Звичайне інтернет-з'єднання | Стандартний тунель | Протокол з маскуванням (RiceGuardX) |
|---|---|---|---|
| Аналіз поля SNI | Відкрито транслюється в мережу | Приховано всередині тунелю | Замасковано під веб-трафік |
| Сигнатури буферизації | Легко розпізнаються за сплесками | Фіксована службова структура | Випадкова зміна довжини пакетів |
| Класифікація провайдером | Застосовуються правила уповільнення | Визначається як захищений тунель | Ідентифікується як звичайний веб-серфінг |
| Стабільність пропускної здатності | Часті падіння швидкості у години пік | Захист від цільового обмеження | Максимальна пропускна здатність |
Захист з'єднання за допомогою надійного шифрування
Щоб уникнути штучного обмеження швидкості, необхідно замаскувати як зміст інформації, так і зовнішні ознаки протоколу. У разі використання зашифрованої віртуальної мережі провайдер бачить лише послідовний потік криптографічних блоків, спрямованих до єдиного шлюзу.
Оскільки засоби DPI не можуть розділити зашифровані дані на категорії, автоматичні обмеження не застосовуються. Крім того, технології RiceGuard та RiceGuardX рандомізують розмір пакетів та імітують звичайний веб-трафік для максимальної стабільності з'єднання.
Перевірити параметри поточного підключення можна за допомогою нашого інструменту Дізнатися мою IP-адресу. Перевірити браузер на ризики витоку даних допоможе Тест витоку WebRTC.